
مخاطر الذكاء الاصطناعي المؤسسي وطرق مكافحة الاحتيال المالي
تحديات أمن المعلومات وتسرب بيانات العملاء عبر نماذج التعلم الآلي

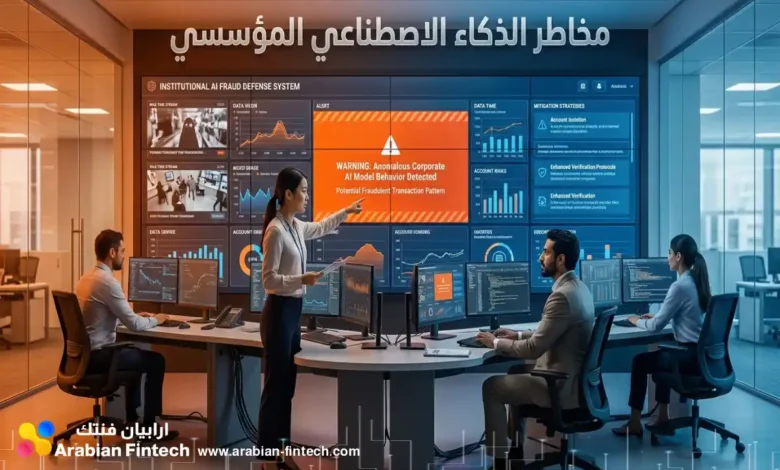
يشهد القطاع المالي الاستثماري تحولاً جذرياً نحو الاعتماد على النماذج الخوارزمية المعقدة لتعزيز الكفاءة التشغيلية، وإدارة المحافظ، وتطوير أساليب مكافحة الاحتيال المالي في الوقت الفعلي. يرافق هذا التسارع التكنولوجي بروز مخاطر الذكاء الاصطناعي كمعضلة استراتيجية تتجاوز التهديدات السيبرانية التقليدية لتشمل بنية النماذج البرمجية ذاتها. إن دمج الشبكات العصبية العميقة في البنية التحتية للمؤسسات المالية يولد تحديات صريحة تتعلق بتسرب البيانات الحساسة ووقوع الخوارزميات في فخ التحيز النظامي، مما يهدد دقة قرارات التمويل التجاري. تتطلب هذه التحديات بناء هيكلية دفاعية متطورة، تعتمد على تدقيق النماذج وتحييد الثغرات قبل نشرها في البيئات التشغيلية الحية لشركات الـ فنتك.
تحديات أمن المعلومات وتسرب بيانات العملاء عبر نماذج التعلم الآلي
تتجه البنوك الاستثمارية وشركات التمويل نحو الاعتماد المكثف على النماذج اللغوية الكبيرة (LLMs) والشبكات العصبية العميقة لتكثيف تحليلاتها التشغيلية وتسريع تقييم المخاطر الائتمانية. هذا التحول الجذري لم يطور فقط من سرعة اتخاذ القرار المالي، بل أعاد صياغة مفهوم متجهات الهجوم بالكامل. على عكس قواعد البيانات الكلاسيكية المحمية بجدران نارية متينة وصلاحيات وصول صارمة، تعمل النماذج الذكية كأجهزة ضغط وحفظ شديدة التعقيد. تُحفر الأنماط السلوكية، والنصوص الأصلية، والتفاصيل الدقيقة لعمليات التمويل والاستحواذ السابقة مباشرة داخل أوزان النموذج (Model Weights). هذا الواقع التقني يحول النموذج المدرب بحد ذاته إلى مساحة نشطة لتسرب البيانات، جاعلاً من مخاطر الذكاء الاصطناعي تهديداً كامناً في صلب البنية التحتية لمنصات التقنية المالية.
تشريح متجهات الهجوم: استجواب واجهات البرمجة
تتجاوز العمليات الهجومية الحديثة أساليب الاختراق المباشر للشبكات، لتعتمد على الاستجواب الذكي والمكثف لواجهات برمجة التطبيقات (APIs). المهاجم في هذه الحالة لا يحتاج إلى كسر بروتوكولات التشفير، بل يعتمد على استغلال مخرجات النماذج المشروعة كلياً لاستنباط معلومات سرية للغاية. تبرز الخطورة القصوى في قدرة الجهات الخارجية على بناء تصورات دقيقة حول استراتيجيات التسعير، أو تحركات المحافظ الاستثمارية، عبر تحليل استجابات النموذج واستجلاء الأنماط الرياضية المخفية فيها.
تتفرع العمليات الهجومية التي تستهدف استخراج البيانات المالية إلى عدة تقنيات متقدمة:
- هجمات العكس النمذجي (Model Inversion Attacks): تعتمد على إرسال استعلامات متكررة ومصممة بعناية فائقة لتحليل قيم الاحتمالات ومصفوفات الثقة (Confidence Scores) الصادرة عن النموذج. تتيح هذه التكتيكات للمهاجم إعادة بناء السجلات الحساسة، كأرقام الهويات وتاريخ المعاملات البنكية لعملاء محددين.
- هجمات استنتاج العضوية (Membership Inference): تركز هذه الآلية على تحديد ما إذا كانت سجلات مالية خاصة لشركة معينة قد استُخدمت ضمن مجموعة التدريب الأساسية. نجاح هذا الهجوم يكشف للمنافسين تحركات استثمارية سرية أو خطط اندماج واستحواذ غير معلنة.
- استغلال الانحراف والتحريد البرمجي (Prompt Injection): تُدفع النماذج اللغوية المخصصة للتحليل المالي الداخلي نحو الانحراف عن مسارها الآمن، لتضطر إلى تكرار مقاطع حرفية من وثائق تمويل سرية، أو شفرات مصدرية استُخدمت أثناء عمليات الضبط الدقيق (Fine-tuning).
قصور أدوات المراقبة التقليدية وعجز الجدران النارية
تعاني أدوات المراقبة الأمنية الكلاسيكية من نقطة عمياء قاتلة عند التعامل مع عمليات تسرب البيانات عبر أنظمة التعلم الآلي. الجدران النارية وأنظمة كشف التطفل مبرمجة للبحث عن البرمجيات الخبيثة أو محاولات الوصول غير المصرح بها للشبكة، بينما تبدو استعلامات استخراج البيانات كأنها استخدام طبيعي ومشروع للنموذج. هذا الضعف الهيكلي في اكتشاف العمليات الشاذة يتيح للمهاجمين تنفيذ آلاف الاستعلامات المتتالية دون إطلاق أي إنذارات أمنية داخل مراكز العمليات.
لمواجهة هذا العجز التشغيلي وبناء استراتيجية قوية لـ مكافحة الاحتيال المالي الخوارزمي، يتطلب أمن المعلومات المتقدم تطبيق خطوات متسلسلة لمراقبة بيئات الذكاء الاصطناعي:
- تطبيق تحليل أنماط الاستعلام (Query Pattern Analysis) لاكتشاف الحجم غير الطبيعي من الأسئلة المتشابهة التي يجري تعديلها طفيفاً لاختبار وتخطيط استجابة النموذج.
- تفعيل الرصد الشاذ الإحصائي (Statistical Anomaly Detection) لمراقبة الجلسات الطويلة بشكل غير معتاد، أو الاستعلامات التي تتجاوز المعدلات الطبيعية لعملاء منصة التمويل.
- فرض فحص محتوى الاستجابة (Response Content Scanning) في الوقت الفعلي قبل تسليم المخرجات للمستخدم، لضمان خلوها المطلق من أي بيانات تصنف ضمن معلومات الهوية الشخصية (PII).
التكلفة الباهظة لفقدان الثقة الاستثمارية
إن التداعيات المترتبة على تعرض النماذج لعمليات استخراج البيانات لا تقتصر على فرض عقوبات من الجهات الرقابية، بل تمتد لتضرب صميم استمرارية الأعمال. تسرب السجلات الشخصية للمستثمرين أو انكشاف استراتيجيات التمويل يؤدي فوراً إلى انهيار الثقة التشغيلية في منصات التقنية المالية. في قطاع يعتمد بالكامل على الموثوقية والمصداقية، تُعد هذه التكلفة المالية والسمعية ضربة يصعب التعافي منها.
| نوع التهديد السيبراني للنماذج | التقنية البرمجية المستخدمة في الهجوم | البيانات المالية المعرضة للخطر | الاستراتيجية الدفاعية الفورية |
|---|---|---|---|
| هجمات العكس النمذجي (Model Inversion) | استغلال مخرجات مصفوفات الثقة والتوزيع الاحتمالي عبر APIs | السجلات الائتمانية الدقيقة، أرقام الحسابات، البيانات الديموغرافية | تقييد المخرجات بمعلومات نهائية مجردة وإخفاء نسب الاحتمالات |
| استنتاج العضوية (Membership Inference) | تحليل التباين في دقة التنبؤ للنموذج عند إدخال بيانات محددة | استراتيجيات الاندماج، الاستحواذ، والمراكز المالية للشركات | تطبيق الخصوصية التفاضلية أثناء هندسة التدريب الرياضي |
| استخراج النصوص (Data Extraction) | الأوامر الانحرافية المتكررة وهندسة التلقين المعكوسة | عقود التمويل، شروط التسعير، الشفرات المصدرية الملكية | المسح الآلي الاستباقي لمحتوى الاستجابات وتطهير سلال التدريب |
يتطلب هذا المشهد التقني المعقد من إدارات المخاطر تبني استراتيجيات أمن معلومات استباقية تتعامل مع النموذج كبيئة غير موثوقة بطبيعتها. حماية الأصول الرقمية لم تعد مقتصرة على تأمين محيط الشبكة الخارجي، بل تتركز على تحصين الخوارزمية ذاتها لمنعها من تسريب أسرار العملاء تحت وطأة الاستجواب البرمجي الدقيق.
تشريح الهجمات الخوارزمية واختراق النماذج المالية
لم تعد واجهات البرمجة في القطاع المالي مجرد قنوات لنقل البيانات، بل تحولت إلى نوافذ استجواب معقدة تستهدف البنية الرياضية لخوارزميات التعلم العميق. المهاجم المعاصر لا يضيع وقته في محاولة كسر التشفير التقليدي للبنوك أو تجاوز جدران الحماية؛ بل يستغل الصلاحيات المشروعة للنموذج المالي ويوجه له سيلاً من الاستعلامات الدقيقة. من خلال قراءة الفروقات الضئيلة في استجابات النموذج، يتمكن المهاجم من تحويل الخوارزمية ذاتها إلى أداة لتسريب الأسرار، مما يضعنا أمام واحدة من أعقد مخاطر الذكاء الاصطناعي التي تهدد سيادة البيانات في منصات التقنية المالية.

التكتيكات البرمجية لاستخراج البيانات الحساسة
تختلف الهجمات الخوارزمية عن الاختراقات السيبرانية الكلاسيكية بكونها تعمل بصمت تام ضمن البيئات المفتوحة والمغلقة على حد سواء. يعتمد المهاجمون على التلاعب بمنطق النموذج لاستخراج السجلات الائتمانية والبيانات غير المصرح بها، وتبرز هنا عدة آليات هجومية متخصصة:
- هجمات العكس النمذجي (Model Inversion Attacks): تستهدف هذه الهجمات استنباط البيانات الديموغرافية والمالية الدقيقة للعملاء. من خلال مراقبة قيم الاحتمالات ومصفوفات الثقة (Confidence Scores) التي يخرجها النموذج، يتمكن المهاجم من تجميع قطع البيانات المتناثرة لإعادة بناء هوية العميل وتاريخ معاملاته بالكامل.
- استنتاج العضوية (Membership Inference): لا يبحث المهاجم هنا عن بيانات صريحة، بل يطرح سؤالاً ثنائياً: هل استُخدمت بيانات هذه الشركة المحددة لتدريب هذا النموذج؟ إجابة النموذج (سواء كانت سريعة وموثوقة أو مترددة) تكشف للمنافسين ما إذا كانت مؤسسة ما تدرس الاندماج، أو الاستحواذ، أو الدخول في محافظ استثمارية سرية.
- استغلال الانحراف والتحريد (Prompt Divergence): يتم توجيه أوامر متكررة أو غير منطقية للنماذج اللغوية الكبيرة (LLMs) المدمجة في الأنظمة المالية، مما يدفعها للانحراف عن مسارها وإجبارها على بصق نصوص حرفية من وثائق التمويل، شروط العقود، أو حتى الشفرات المصدرية الخاصة بالمنصة.
- الهجمات التكرارية العمياء: تعتمد على خوارزميات تحسين رياضية تعمل على تضييق نطاق التخمين آلياً، حيث تقوم بضبط المدخلات آلاف المرات في الدقيقة حتى تصل إلى مطابقة تامة مع بيانات التدريب الأصلية المخفية.
استجواب واجهات البرمجة وتحليل مصفوفات الثقة
لفهم كيفية حدوث هذا الاختراق في الواقع التشغيلي، دعنا ننظر إلى كيفية عمل واجهات برمجة التطبيقات (APIs) المالية. عندما يرسل مستخدم استعلاماً للنموذج لتقييم حالة معينة، قد يرد النموذج بـ “العملية مقبولة بنسبة 99.8%”. هذا التباين البسيط (الـ 0.2% المتبقية) هو كل ما يحتاجه المهاجم. عبر تكرار الاستعلام بتغييرات طفيفة ومراقبة كيف تتذبذب مصفوفة الثقة، يتم استخراج الأنماط الرياضية العكسية.
تتم عملية الاختراق المعقدة هذه عبر مراحل متسلسلة ودقيقة:
- مسح وتحديد استجابات واجهة برمجة التطبيقات لمعرفة حجم البيانات الوصفية المرفقة مع كل قرار مالي.
- حقن استعلامات اختبارية متكررة (Probing) لقياس مدى تأثر مصفوفة الثقة بالتغييرات الطفيفة في المدخلات.
- تشغيل خوارزميات عكسية لتحويل نسب الاحتمالات المتذبذبة إلى بيانات فعلية (مثل أرقام الهويات أو قيم القروض).
- تجميع السجلات المستخرجة ومقاطعتها مع بيانات عامة لتأكيد هوية العملاء أو الشركات المستهدفة.
التلاعب بالتقييم الائتماني وتزييف القرارات
لا تقتصر غاية المهاجمين على سرقة البيانات، بل تتعداها إلى التلاعب العكسي بخوارزميات اتخاذ القرار. عبر فهم كيفية عمل أوزان النموذج، يقوم المحتالون بتعديل مدخلات طلبات الائتمان لتتطابق تماماً مع المعايير التي يفضلها النموذج، مما يؤدي إلى إصدار قرارات تمويل غير مستحقة لجهات وهمية أو عالية المخاطر. هذا يضرب صميم جهود مكافحة الاحتيال المالي، حيث يصبح النظام المالي الآلي هو الثغرة التي تُمرر الصفقات الفاسدة.
| نوع الهجوم البرمجي | الهدف الاستراتيجي للمهاجم | طبيعة البيانات المعرضة للخطر | مستوى صعوبة الاكتشاف |
|---|---|---|---|
| العكس النمذجي | إعادة بناء السجلات الفردية للعملاء من المخرجات | هويات العملاء، الأرصدة، وسجل الحركات المالية | مرتفع جداً (تبدو كاستعلامات طبيعية) |
| استنتاج العضوية | كشف تحركات السوق الاستراتيجية للمؤسسات | أسرار الاندماج، الاستحواذ، والمحافظ الاستثمارية | مرتفع (يتطلب تحليلاً إحصائياً للتباين) |
| انحراف النماذج اللغوية | كسر حواجز الحماية للحصول على مستندات خام | الشفرات المصدرية، نصوص عقود التمويل السرية | متوسط (يمكن رصده عبر فحص محتوى الاستجابة) |
| التلاعب بالائتمان | خداع النموذج للموافقة على تمويلات عالية المخاطر | أموال المؤسسة المانحة للتمويل والسيولة النقدية | متوسط إلى مرتفع (يعتمد على ذكاء إدخال البيانات) |
يتطلب التصدي لهذه التكتيكات تحولاً جذرياً في عقلية أمن المعلومات؛ فالجدران النارية لم تعد كافية عندما يكون استخراج البيانات يتم عبر الأبواب الأمامية المشروعة للنظام. حماية النماذج تتطلب دمج أدوات الرصد الإحصائي التي تحلل الأنماط السلوكية للاستعلامات في الوقت الفعلي، وتطبيق قيود صارمة على حجم التفاصيل المسموح للنموذج بمشاركتها مع المستخدم النهائي.
هندسة جدران الحماية وتقنيات الخصوصية التفاضلية
لحماية النماذج من ثغرات تسرب البيانات، يتوجب على أقسام الأمن في شركات الـ فنتك بناء معمارية دفاعية متعددة الطبقات. تُعد الخصوصية التفاضلية الخيار الهندسي الأكثر متانة لمواجهة عمليات استخراج البيانات. تتمثل هذه التقنية في إضافة ضوضاء رياضية معايرة إلى التدرجات أثناء عملية التحسين الرياضي للتدريب، مما يمنع استخراج السجلات الفردية دون التضحية بالدقة الإحصائية.
عند الرغبة في تدريب نماذج مشتركة بهدف مكافحة الاحتيال المالي عبر كيانات متعددة، يُغني التعلم الاتحادي عن تجميع البيانات الخام في خادم مركزي. يُدرب النموذج محلياً في كل مؤسسة، وتُشارك التحديثات البرمجية فقط بعد تشفيرها باستخدام التشفير متماثل الشكل. هذا النهج المبتكر يعزز التعاون الاستراتيجي مع الحفاظ التام على أسرار العمليات.
تتضمن المعمارية الدفاعية الفعالة الإجراءات التالية:
- تقييد مخرجات واجهات البرمجة عبر إخفاء متجه الاحتمالات الكامل والاكتفاء بإرجاع القرار النهائي للعميل.
- تطبيق أنظمة تحديد معدل الاستعلامات وآليات المراقبة لاكتشاف الأنماط الحسابية غير الطبيعية وتجميد الحسابات المريبة.
- دمج الخصوصية التفاضلية في بيئات التدريب للحد من حفظ التفاصيل الدقيقة داخل أوزان الشبكات العصبية.
- الاعتماد على التشفير متماثل الشكل لمعالجة المعاملات المشفرة دون الحاجة إلى فك تشفيرها أثناء عملية الاستدلال.
- استخدام بيئات التنفيذ الموثوقة لعزل العمليات الحسابية الحساسة عن باقي البنية التحتية للخوادم.
| متجّه التهديد السيبراني | آلية الاستغلال والهجوم | الضرر المالي والتجاري | الجدار الدفاعي المقترح |
|---|---|---|---|
| العكس النمذجي | إرسال استعلامات متكررة واستغلال نتائج مصفوفات الثقة عبر واجهات البرمجة | استخراج بيانات العملاء وأسرار التداول الاستثماري | الخصوصية التفاضلية وتقييد مخرجات الاستعلامات لنتائج نهائية |
| استنتاج العضوية | قياس التباين في مخرجات النموذج للتحقق من وجود بيانات محددة | كشف تحركات الاستحواذ والتسريبات التجارية للشركات | التعلم الاتحادي والتشفير متماثل الشكل للعمليات |
| تسرب النماذج اللغوية | استخدام هندسة الأوامر الانحرافية لتجاوز قيود الحماية | طباعة نصوص العقود والشفرات البرمجية الخاصة | تطهير سلال البيانات وضوابط الوصول المعقدة |
التحيز الخوارزمي في الائتمان التجاري وتداعياته على المحافظ الاستثمارية
لا يقتصر تأثير الخوارزميات على تسريع دورة الموافقات المالية، بل يمتد إلى تشكيل بنية المحافظ الاستثمارية بحد ذاتها. عندما نغذي نماذج التعلم العميق ببيانات تاريخية تحمل اختلالات هيكلية، فإننا نحول التحيز البشري القديم إلى قرار آلي صارم ومغلف بموثوقية التقنية. هنا تتبلور إحدى أشد مخاطر الذكاء الاصطناعي فتكاً بالربحية، حيث تدفع هذه التحيزات البنوك والمنصات نحو إقصاء شرائح تجارية واعدة كلياً، أو تكديس أصول عالية المخاطر بتقديرات خاطئة، مما ينعكس مباشرة في صورة ارتفاع مفاجئ بمعدلات التعثر المالي.
آليات تشوه النماذج المالية والاعتماد على المؤشرات الوكيلة
تتشوه قرارات التمويل الآلية نتيجة انحرافات دقيقة في بنية النماذج، تتجاوز مجرد نقص البيانات لتشمل استنتاجات رياضية خاطئة لا تعكس الواقع التشغيلي للعميل. تبرز أبرز مسببات هذا الخلل التشغيلي في النقاط التالية:
- انحياز السجلات التاريخية: إذا أظهرت قواعد البيانات السابقة انخفاضاً في تمويل قطاعات اقتصادية محددة أو شركات ناشئة معينة، سيتعلم النموذج برمجياً ربط هذه القطاعات بارتفاع احتمالية التخلف عن السداد (Default Risk)، متجاهلاً تماماً القوائم المالية الممتازة الحالية لتلك الشركات.
- استغلال المؤشرات الوكيلة (Proxy Variables): تقوم الشبكات العصبية العميقة بالالتفاف بذكاء على القيود الرقابية التي تمنع استخدام بيانات تمييزية؛ فتستنتج تلك العوامل عبر تحليل متغيرات بديلة مثل رموز الفروع البنكية أو حجم رأس المال الابتدائي، مما يخلق قرارات إقصائية مبطنة.
- تخفيض تقدير المخاطر الذيلية: تدريب النماذج خلال فترات الاستقرار الاقتصادي الطويلة يدفع الخوارزميات لتجاهل التقلبات الحادة (Tail Risk). النتيجة المباشرة هي تقييم خاطئ للمخاطر وتراكم أصول عالية الخطورة تنهار قيمتها فجأة عند أول تغير في ظروف السوق.
- رفض الجدارة الائتمانية: حرمان مؤسسات ذات تدفقات نقدية صلبة من التمويل بسبب ارتباطات رياضية زائفة داخل النظام، مما يفقد شركات التقنية المالية فرصاً استثمارية عالية الربحية.
التداعيات التنظيمية وخسائر التنافسية في قطاع الفنتك
هذه التقييمات الخاطئة لا تضرب فقط هوامش الربح عبر زيادة معدلات القروض غير العاملة (NPLs)، بل تضع منصات التقنية المالية في منطقة الخطر الرقابي. تعليمات الجهات التنظيمية، مثل المصرف المركزي الإماراتي والبنك المركزي السعودي، صارمة جداً في حظر أي مخرجات خوارزمية تمييزية أو تلاعبية. التحول نحو التقييم الائتماني الآلي المحايد وتجاهل المؤشرات الوكيلة لم يعد مجرد تحديث فني، بل هو متطلب تشغيلي حاسم لحماية الحصة السوقية وتجنب العقوبات التي قد تعصف بسمعة المؤسسة.
مراحل التدقيق البرمجي لضمان حيادية القرار
لتحييد هذه التهديدات، تبني مؤسسات التمويل المتقدمة خطوط تدقيق صارمة ومستمرة ترافق النموذج المالي منذ تصميمه وحتى تشغيله الفعلي. تتسلسل هذه الإجراءات التقنية عبر ثلاث مراحل دقيقة:
- تدقيق ما قبل المعالجة (Pre-processing): تبدأ هذه المرحلة باختبار التوزيع الإحصائي للبيانات الخام عبر قياس التباين التجميعي. إذا تم رصد تهميش مسبق لأي فئة، تُطبق فوراً تقنيات إعادة التوزين (Re-weighting) أو تُولد عينات صناعية متوازنة لضبط توازن البيانات قبل بدء تدريب الآلة.
- التدقيق أثناء المعالجة (In-processing): تُدمج قيود العدالة والمساواة مباشرة داخل الدالة الهدف (Loss Function). عبر تكتيك إزالة التحيز التنافسي (Adversarial Debiasing)، يتم تدريب نموذج ثانوي يتحدى قرارات النموذج الرئيسي بشكل مستمر، مما يجبر الخوارزمية على التخلي عن المؤشرات الوكيلة والتركيز الصارم على الأداء المالي الحقيقي للعميل.
- تدقيق ما بعد المعالجة (Post-processing): يتم هنا التعديل النهائي لحدود قبول أو رفض التمويل لكل شريحة ائتمانية بشكل مستقل. الغاية من هذه الخطوة هي تحقيق تكافؤ الاحتمالات (Equalized Odds)، لضمان عدم تركز نسب الخطأ في تقييم فئة تجارية دون أخرى، مما يحمي المحفظة من الانكشاف المالي.
| مرحلة التدقيق المالي الآلي | الإجراء التقني والإحصائي | الأثر المباشر على المحفظة الائتمانية |
|---|---|---|
| ما قبل المعالجة | فحص التباين التجميعي وتطبيق إعادة التوزين | استبعاد الانحيازات التاريخية من بيانات التمويل الخام |
| أثناء المعالجة | دمج إزالة التحيز التنافسي داخل الدالة الهدف | إحباط قدرة النموذج على استغلال المؤشرات الوكيلة المخفية |
| ما بعد المعالجة | ضبط حدود القرار وتطبيق تكافؤ الاحتمالات | منع تركز القروض المتعثرة الناتجة عن الإقصاء والتسعير الخاطئ |
آليات تدقيق النماذج البرمجية لتفادي الخسائر المادية
لتفادي الخسائر الاقتصادية الجسيمة، تلجأ كيانات الـ فنتك المتقدمة إلى دمج خطوط تدقيق برمجية مستمرة تغطي دورة حياة النموذج بالكامل. تتضمن المرحلة الأولى استكشاف التوزيع الإحصائي للبيانات الخام قبل بدء التدريب، وقياس معدلات القبول. إذا انخفض المقياس عن الحدود الآمنة، يُطبق تحسين إحصائي عبر تقنيات إعادة التوزين وتوليد العينات الصناعية المتوازنة.
تنتقل العملية بعد ذلك إلى التدقيق أثناء المعالجة، حيث تُدمج قيود العدالة مباشرة داخل الدالة الهدف أثناء تدريب الخوارزميات. من خلال تقنيات إزالة التحيز التنافسي، يُدرب نموذج ثانوي يتحدى قرارات النموذج الرئيسي لضمان خلو النتائج التشغيلية من أي استدلالات تمييزية ضمنية. هذا النهج يضمن كفاءة عالية في التقييم الائتماني الآلي.
تكتمل منظومة التدقيق الاستراتيجي عبر الخطوات التالية:
- إجراء تقييمات ما بعد المعالجة لتعديل حدود القبول والرفض لكل شريحة تجارية بشكل مستقل.
- تحقيق معادلة الفرص المتاحة لضمان تساوي نسب الخطأ من النوعين الأول والثاني عبر كافة القطاعات.
- حماية المحافظ الاستثمارية من التوزيع غير المتكافئ للمخاطر الناجم عن أخطاء خوارزمية.
- بناء خطوط فحص آلية مدمجة في نظام التطوير البرمجي لتقييم مستويات التباين الإحصائي يومياً.
- تدريب خوارزميات موازية لكشف التلاعب والتنبؤ بالسلوكيات الشاذة ضمن آليات مكافحة الاحتيال المالي المتقدمة.
| مرحلة التدقيق التقني | الأدوات والمقاييس التشغيلية | الإجراء الهندسي التصحيحي | الأثر المالي على محفظة الائتمان |
|---|---|---|---|
| ما قبل المعالجة | مقياس التباين التجميعي والأرجحية الإحصائية | إعادة توزين السجلات وتوليد العينات المتوازنة | استبعاد الانحيازات التاريخية من قواعد التمويل |
| أثناء المعالجة | قيود إزالة التحيز التنافسي داخل الدالة الهدف | تحسين الأوزان لمنع استغلال المؤشرات الوكيلة | بناء نموذج ائتماني متزن ومقاوم للتغيرات الضمنية |
| ما بعد المعالجة | تكافؤ الاحتمالات وقياس نسب الأخطاء المتساوية | ضبط حدود اتخاذ القرار لكل شريحة قطاعية | منع التعثر المالي الناتج عن قرارات الإقصاء الخاطئة |
التفسيرية التقنية والرقابة البشرية في القرار المالي
تعد إزالة غموض الصناديق السوداء للخوارزميات خطوة أساسية لضمان استدامة الابتكار المالي. تستخدم المؤسسات حلول التفسيرية الخوارزمية مثل أداة قيم المساهمة التفسيرية، والتي تعتمد على نظرية الألعاب الرياضية. تقوم هذه الأداة بتوزيع المساهمة المالية لكل متغير مفرد، مثل الدخل ونسب السيولة، لتوضيح كيفية اتخاذ القرار النهائي للتمويل.
إلى جانب ذلك، تُبنى التفسيرات المحلية المستقلة لتوفير نموذج خطي مبسط حول القرار المعين الذي اتخذه النموذج العميق. توفر هذه التقنيات سبباً منطقياً وعملياً موجهاً للمتعاملين في قطاع الـ فنتك يفسر أسباب الرفض أو القبول. غياب هذه الشفافية يؤدي لتراكم مخاطر الذكاء الاصطناعي التشغيلية.
تُدمج هذه الأدوات مع اللوائح لإنشاء مسار الرقابة البشرية الفعال من خلال:
- عدم ترك القرارات الاستثمارية عالية التأثير لحوكمة آلية مطلقة مهما بلغت دقتها.
- توجيه أي قرار يقع في مناطق حسابية شائكة إلى محلل مالي بشري لتدقيقه يدوياً.
- إرفاق تقارير التفسيرية التقنية مع ملفات التمويل لمساعدة ضباط الائتمان في المراجعة.
- تصميم منصات تفاعلية تتيح للعملاء طلب مراجعة القرارات الآلية بشكل شفاف ومهني.
- استخدام تقنيات التعلم الآلي الهجينة التي تدمج بين التحليل الرياضي والحدس البشري الخبير للتقييم النهائي.
أطر التقييم الداخلي وإدارة المخاطر الخوارزمية
يتطلب الاستقرار المالي في بيئات العمل المعاصرة تحويل أمن النماذج الذكية من مجرد إجراء فني منعزل، يُنفذ لمرة واحدة، إلى عملية تشغيلية دائمية ومستمرة. لم يعد تقييم المخاطر ترفاً تقنياً، بل أصبح متطلباً حتمياً للنجاح التجاري والامتثال التنظيمي. يبدأ هذا التحول العميق بإجراء تقييم دقيق لأثر البيانات (AI-DPIA)، ينصب تركيزه بالدرجة الأولى على تتبع مسارات تدفق المعلومات داخل البنية التحتية للمؤسسة. يحدد هذا التقييم الصارم ما إذا كانت المعالجة الآلية تتضمن معطيات شمولية حساسة، أو تشكل بطبيعتها تهديداً خفياً لاستقرار المحافظ الاستثمارية ضمن استراتيجية المؤسسة لضمان مكافحة الاحتيال المالي.
الاستثمار المبكر والجاد في إدارة مخاطر الذكاء الاصطناعي لا يعد تكلفة تشغيلية، بل هو درع واقٍ يوفر الملايين من الخسائر المحتملة للشركات الاستثمارية الناتجة عن تسرب البيانات أو العقوبات الرقابية. تتطلب هذه الإدارة ربط كافة الأصول الخوارزمية والموديلات الحسابية بسجل تكنولوجي موحد، يخضع لرقابة حثيثة وتحديث مستمر. يرافق ذلك تطبيق ضوابط صارمة جداً على حوكمة موردي التقنيات من الأطراف الثالثة (Third-Party AI Vendors)، مع إجراء فحوصات دورية ومكثفة لاختبار مدى قدرة هذه النماذج على صد الهجمات المتطورة، مثل هجمات العكس النمذجي، قبل طرحها في بيئة الإنتاج الفعلية.
الركائز التشغيلية لامتثال النماذج المالية
لترجمة المتطلبات الرقابية إلى واقع تقني ملموس، ترتكز أطر التقييم الداخلي للمؤسسات المالية على الخطوات التنفيذية المتسلسلة التالية:
- إقامة أنابيب معالجة مخصصة (Data Pipelines) لفحص المعلومات الخام بدقة قبل إدخالها في النماذج، وتنفيذ عمليات تطهير شاملة لسلال بيانات التدريب لضمان خلوها من الشوائب والانحيازات.
- الاستخدام المنهجي لتقنيات التعرف على الكيانات المسماة (NER) لحجب وحذف أسماء المتعاملين، أرقام حساباتهم، والمعلومات الشخصية الحساسة بشكل استباقي وآلي قبل عمليات المعالجة.
- تشكيل لجان حوكمة خوارزمية مشتركة، تعمل كجسر تواصل تنفيذي يضم مديري الأمن السيبراني (CISO) من جهة، وأخصائيي علوم البيانات وإدارة الامتثال من جهة أخرى، لتوحيد الرؤية التشغيلية والرقابية.
- إدراج الفحوصات الأمنية كمعيار أساسي وغير قابل للتفاوض ضمن مسارات التكامل والتسليم المستمر (CI/CD) للبرمجيات المالية، مما يمنع نشر أي تحديث برمجي يحمل ثغرات محتملة.
- التطبيق المستمر لاستراتيجيات الخصوصية التفاضلية (Differential Privacy) لضمان مراقبة أي انحراف تشغيلي في أداء النماذج المستقلة، وتحييد قدرة المهاجمين على استخراج بيانات الأفراد.
تُترجم هذه الإجراءات إلى بنية دفاعية متكاملة تتوافق مع التوجيهات الرقابية الخليجية، وتضمن بقاء المؤسسة في مأمن من الهزات الارتدادية الناتجة عن سوء استخدام الخوارزميات.
| ركيزة التقييم الرقابي | الإجراء التشغيلي الفني الداخلي | الغاية الاستراتيجية لحماية المحافظ |
|---|---|---|
| تقييم أثر حماية البيانات (AI-DPIA) | تتبع مسارات البيانات وتحليل المخاطر الشمولية للنماذج | منع الانكشاف القانوني والمادي وحماية سرية بيانات المتعاملين |
| الامتثال للأمن السيبراني وحوكمة الموردين | ربط أصول النماذج بسجل موحد وإدارة مخاطر الأطراف الثالثة | تحصين البنية التحتية من الثغرات المستوردة عبر مزودي الحلول |
| تطهير البيانات (Data Sanitization) | تطبيق أداة (NER) لحجب الحسابات والأسماء في سلال التدريب | صد هجمات العكس النمذجي ومنع الخوارزمية من تسريب هويات المستثمرين |
الأسئلة الشائعة
كيف تؤثر هجمات العكس النمذجي على المؤسسات المالية؟
تؤدي هذه الهجمات إلى استخراج البيانات الحساسة مثل أرقام الحسابات وأسرار الاستثمار من خلال تحليل الثغرات في واجهات البرمجة، مما يسبب خسائر مادية فادحة للمؤسسة ويدمر الثقة التشغيلية.
ما هي آليات تفادي التحيز في قرارات الائتمان التجاري؟
يتم تفادي التحيز عبر تنفيذ خطوط تدقيق برمجية تشمل مرحلة ما قبل المعالجة لإعادة توزين البيانات، وإزالة التحيز التنافسي أثناء التدريب، وضبط حدود اتخاذ القرار في مرحلة ما بعد المعالجة لضمان تقييم عادل للمخاطر.
ما هو دور التعلم الاتحادي في مكافحة الاحتيال المالي؟
يسمح التعلم الاتحادي للمؤسسات بتدريب نماذج كشف التلاعب بشكل مشترك ومحلي دون الحاجة إلى نقل أو مشاركة البيانات الخام عبر الخوادم، مما يضمن دقة عالية مع الحفاظ التام على خصوصية محافظ العملاء.
رؤية أرابيان فنتك
ترى أرابيان فنتك أن التحول نحو الذكاء الاصطناعي في القطاع المالي الخليجي قد أعاد صياغة مفهوم “الخطر المؤسسي”؛ فالخوارزمية ذاتها تحولت من مجرد أداة تشغيلية إلى أصل مالي معقد يحمل ثغرات كامنة. تشير قراءة المشهد الرقابي المتصاعد بقيادة “ساما” والمصرف المركزي الإماراتي إلى أن التفوق في المرحلة القادمة لن يكون حليف الكيانات الأسرع في إطلاق التقنية، بل لتلك القادرة على تحويل “الحوكمة الخوارزمية” إلى ميزة تنافسية لعملياتها. إن دمج أدوات التفسيرية والتدقيق الاستباقي لم يعد مجرد إجراء للامتثال القانوني وتجنب العقوبات، بل هو البنية التحتية الأساسية التي تضمن استدامة الابتكار المالي وتحافظ على الموثوقية في سوق لا يتسامح مع قرارات الصناديق السوداء.
المصادر والمراجع
استند هذا التحليل التأسيسي إلى حزمة من الوثائق التنظيمية الصادرة عن الهيئات المالية الخليجية، مقترنة بتقارير فنية وأدلة امتثال سيبراني متخصصة لضمان دقة المعطيات الفنية والرقابية.
- وكالة أنباء الإمارات (WAM) – إرشادات المصرف المركزي الإماراتي للاستخدام المسؤول للذكاء الاصطناعي
- مركز دبي المالي العالمي (DIFC) – اللائحة التنظيمية رقم 10 لحماية البيانات
- منصة (Vision2030.ai) – إطار عمل الهيئة السعودية للبيانات والذكاء الاصطناعي (SDAIA)
- التميمي ومشاركوه – التوقعات التنظيمية للمصرف المركزي الإماراتي بشأن الذكاء الاصطناعي
- وولآرم (Wallarm) – الدليل الشامل لإطار الأمن السيبراني التابع للبنك المركزي السعودي (SAMA)
- سايبر أرو (CyberArrow) – دليل الامتثال لإطار الأمن السيبراني الخاص بمؤسسة النقد العربي السعودي
- سيكيور باي ديزاين (SecureByDezign) – تحليل هجمات العكس النمذجي وآليات استخراج بيانات التدريب
